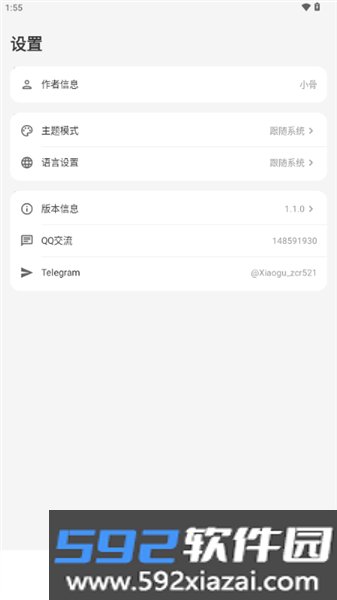
小骨检测是一款面向 KernelSU、APatch、Magisk 用户的整机环境排查工具,主要用来查看手机 ROOT 状态、内核环境以及各类框架残留痕迹。打开后直接扫描,不用额外配置,适合经常做环境隐藏、想在进游戏前自查设备痕迹的玩家。
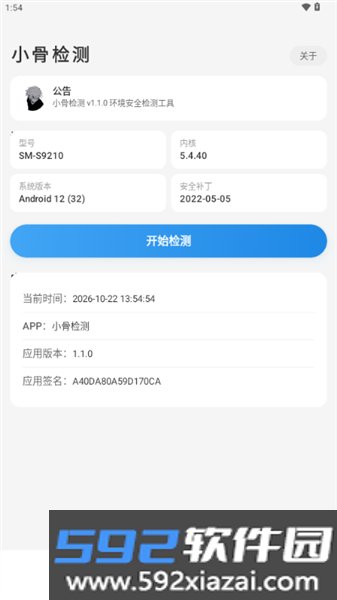
扫描范围从应用层一直延伸到硬件标识层:应用层会检查违规应用、隐藏列表;系统层会看内核模块、SELinux、启动哈希;硬件标识层则核对 CPU 和机型是否被改过。
内置了黑名单机型库,如果当前修改的机型参数正好落在某些游戏的黑名单里,检测结果会直接亮红灯。同时还会扫盘,看是否存在违规目录。
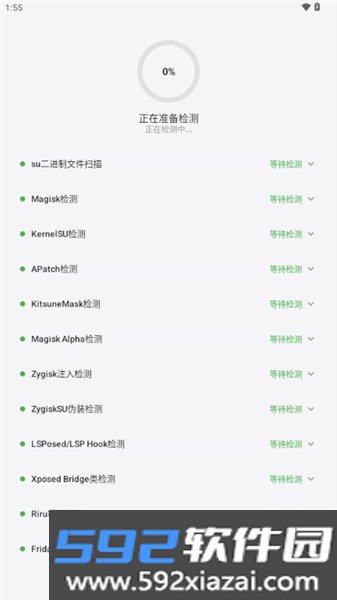
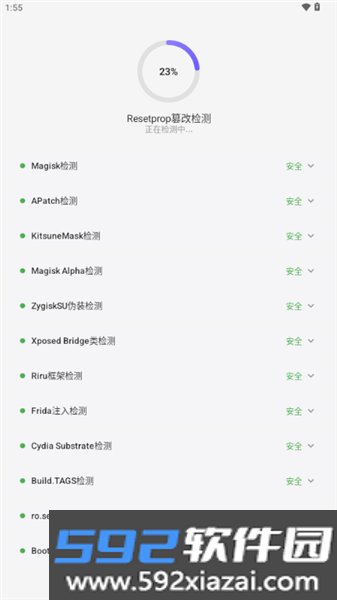
1. 进入主页,点击开始检测。
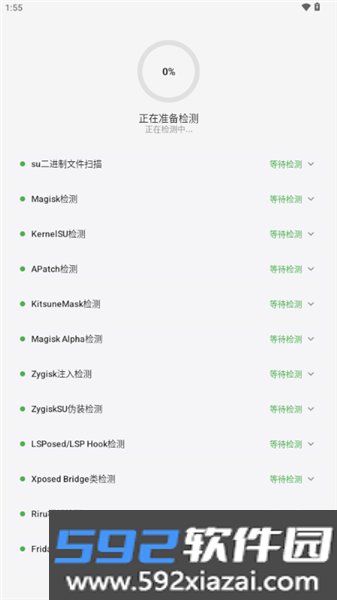
2. 等待检测项目加载和预热。
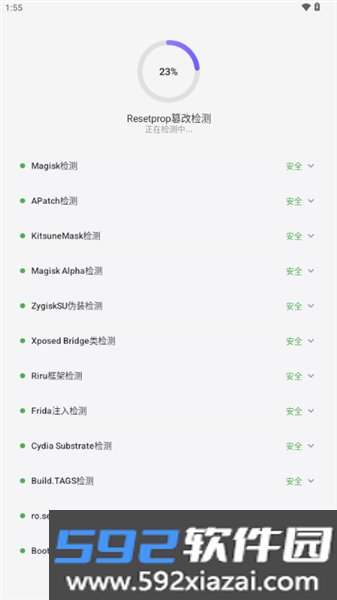
3. 检测过程中,软件会自动排查常见脚本和插件的注入情况。
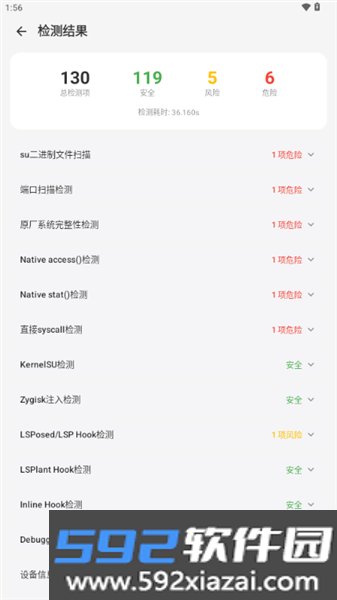
1. 检测到违规应用或探测到应用:把隐藏应用列表配置好,建议使用 OSS 版本。
2. 检测到刷机属性:执行文件夹里提供的脚本。
3. 检测到应用被隐藏:用 FuseHide 隐藏目录文件。
4. 检测到 Ksu/APatch 内核模块:换成官方最新版面具。
5. 检测到 MT2 文件夹:在 MT 管理器里改一下 MT2 路径。
6. 检测到违规目录:隐藏对应目录,或直接删除。
7. 检测到黑名单机型:修改机型参数。
8. 检测到 SELinux 策略被修改:打开 SELinux 隐藏修改。
9. 检测到 SELinux 上下文被篡改:处理方式同第 8 条。
10. 检测到 Y700 系统组件:强制卸载对应系统组件并冻结,或者刷移植系统。
11. 检测到设备可调试:关闭 USB 调试、无线调试和开发者选项。
12. 检测到启动哈希被篡改:安装 TEESimulator-RS 模块。
13. 检测到 VPN:关闭 VPN。
14. 检测到 CPU 被伪装:卸载对应模块。
15. 检测到机型被伪装:同样卸载对应模块。
16. 检测到 zygisksu/ZygiskNext:使用官方最新版,打开仅还原挂载,并使用链接器。
17. 检测到 LSPosed:卸载对应应用,安装 LSPosed-Irena 或官方最新版。
18. 检测到工作空间:不要使用工作空间及任何与工作空间相关的内容。
· 扫描设备上可能干扰游戏环境的风险软件,以及被刻意隐藏的应用。
· 判断系统是否被非官方修改,包括 SELinux 策略改动和上下文篡改。
· 检测 KernelSU、APatch 等内核模块,以及 ZygiskNext、LSPosed 等框架的注入痕迹。
· 核对 CPU 和机型信息是否被修改或伪装,并匹配内置黑名单机型库。
· 检查系统启动哈希是否被篡改,以及是否存在 MT2 文件夹、违规目录或特定系统组件异常。
· 检测结果分为风险项和危险项,按分级可以快速判断问题严重程度,优先处理危险项。
· 内置机型黑名单,改了机型却仍被游戏限制的用户,可以直接对照检查是不是机型选择的问题。
· 核心检测功能免费下载使用,排查环境不需要付费。
 ELIGA appv3.0.40
大小:52.25MB
查看详情
 雨晴LLM手机版v1.0.0
大小:57.09MB
查看详情
 家谱纪官方版v2.0.6
大小:161.75MB
查看详情
 伟人连点最新版
大小:14.89MB
查看详情
 乐玩组件官方版v1.2.3
大小:71.84MB
查看详情
 教务宝app官方版v12.35.0
大小:18.82MB
查看详情
 靓号玩v1.5.5
大小:42.85MB
查看详情
 linux终端命令行大全v1.1.9
大小:24.92MB
查看详情
 速游加速器v1.0.5
大小:26.51MB
查看详情
 整点报时手机版下载v3.8.389
大小:116.01MB
查看详情